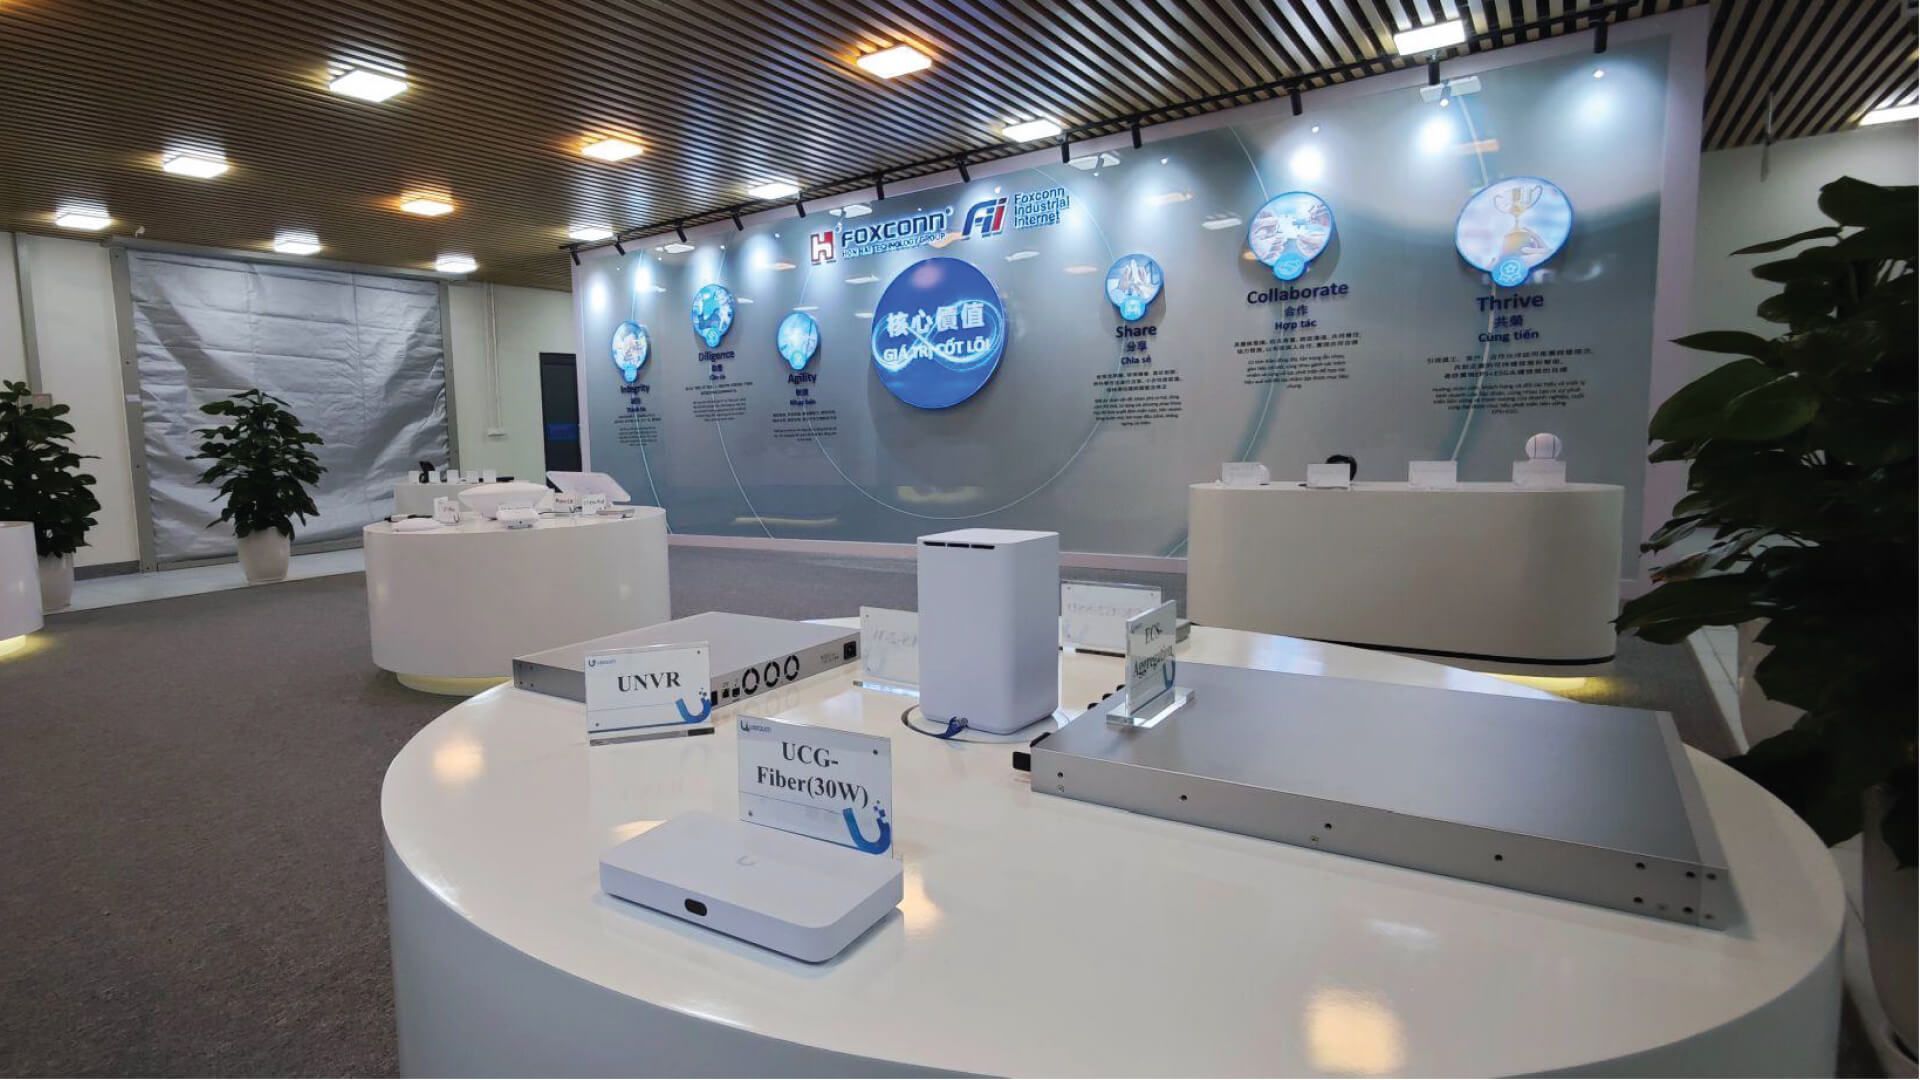
Foxconn Vietnam adopta UniFi para la red y la seguridad de su campus

Basada en la arquitectura de campus empresarial de alta disponibilidad de UniFi en entornos de fabricación y oficinas, Foxconn Industrial Internet Vietnam (Fii Vietnam) modernizó su red heredada y sus sistemas de seguridad física, creando un modelo fiable y preparado para el futuro de cara a nuevos sitios, a la vez que redujo costes y eliminó las tarifas de licencias.
 
81.000 m²Cobertura de red en todo el campus con una arquitectura HA de alta capacidad
Más de 140 switchesen sustitución de los switches empresariales heredados de acceso y distribución
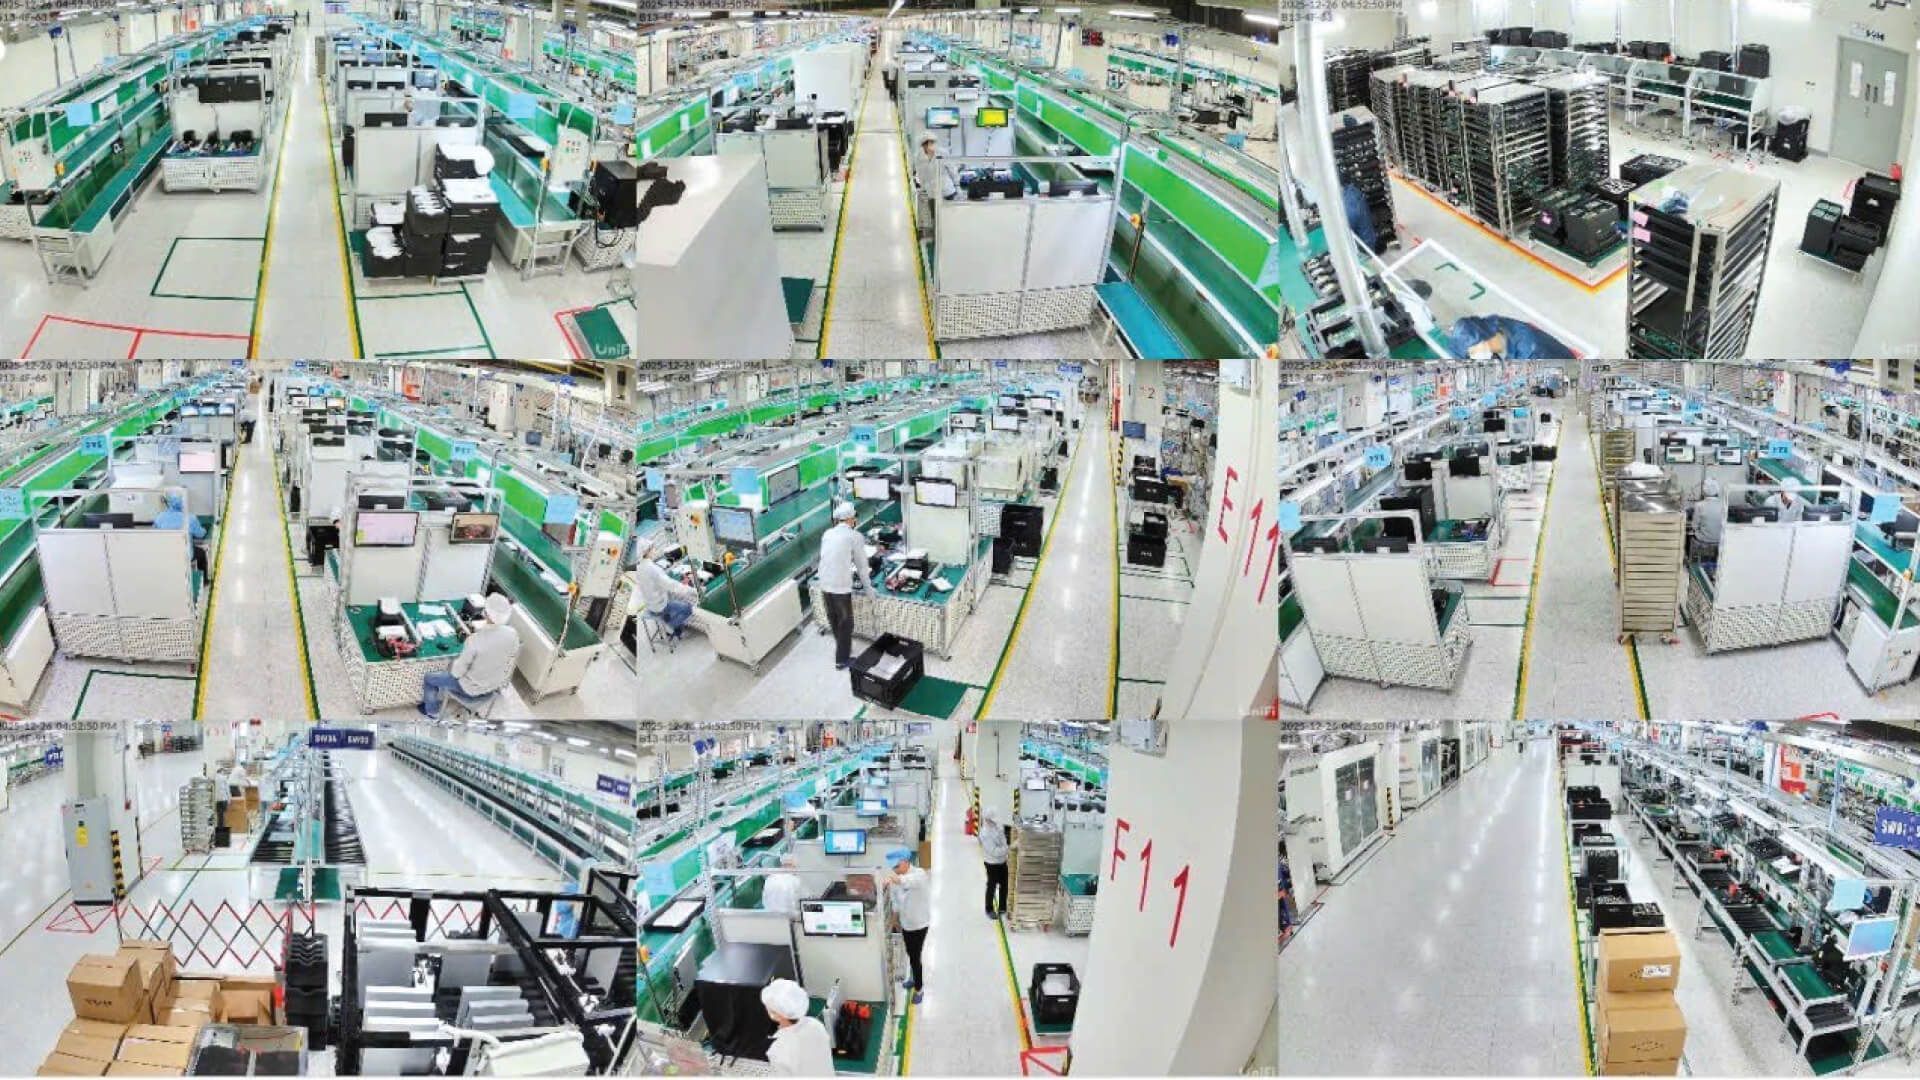
765 cámaras de videovigilanciacon más de 70 días de retención total de vídeo
Sin licenciascon ampliación de la capacidad del backbone a 25G

Introducción

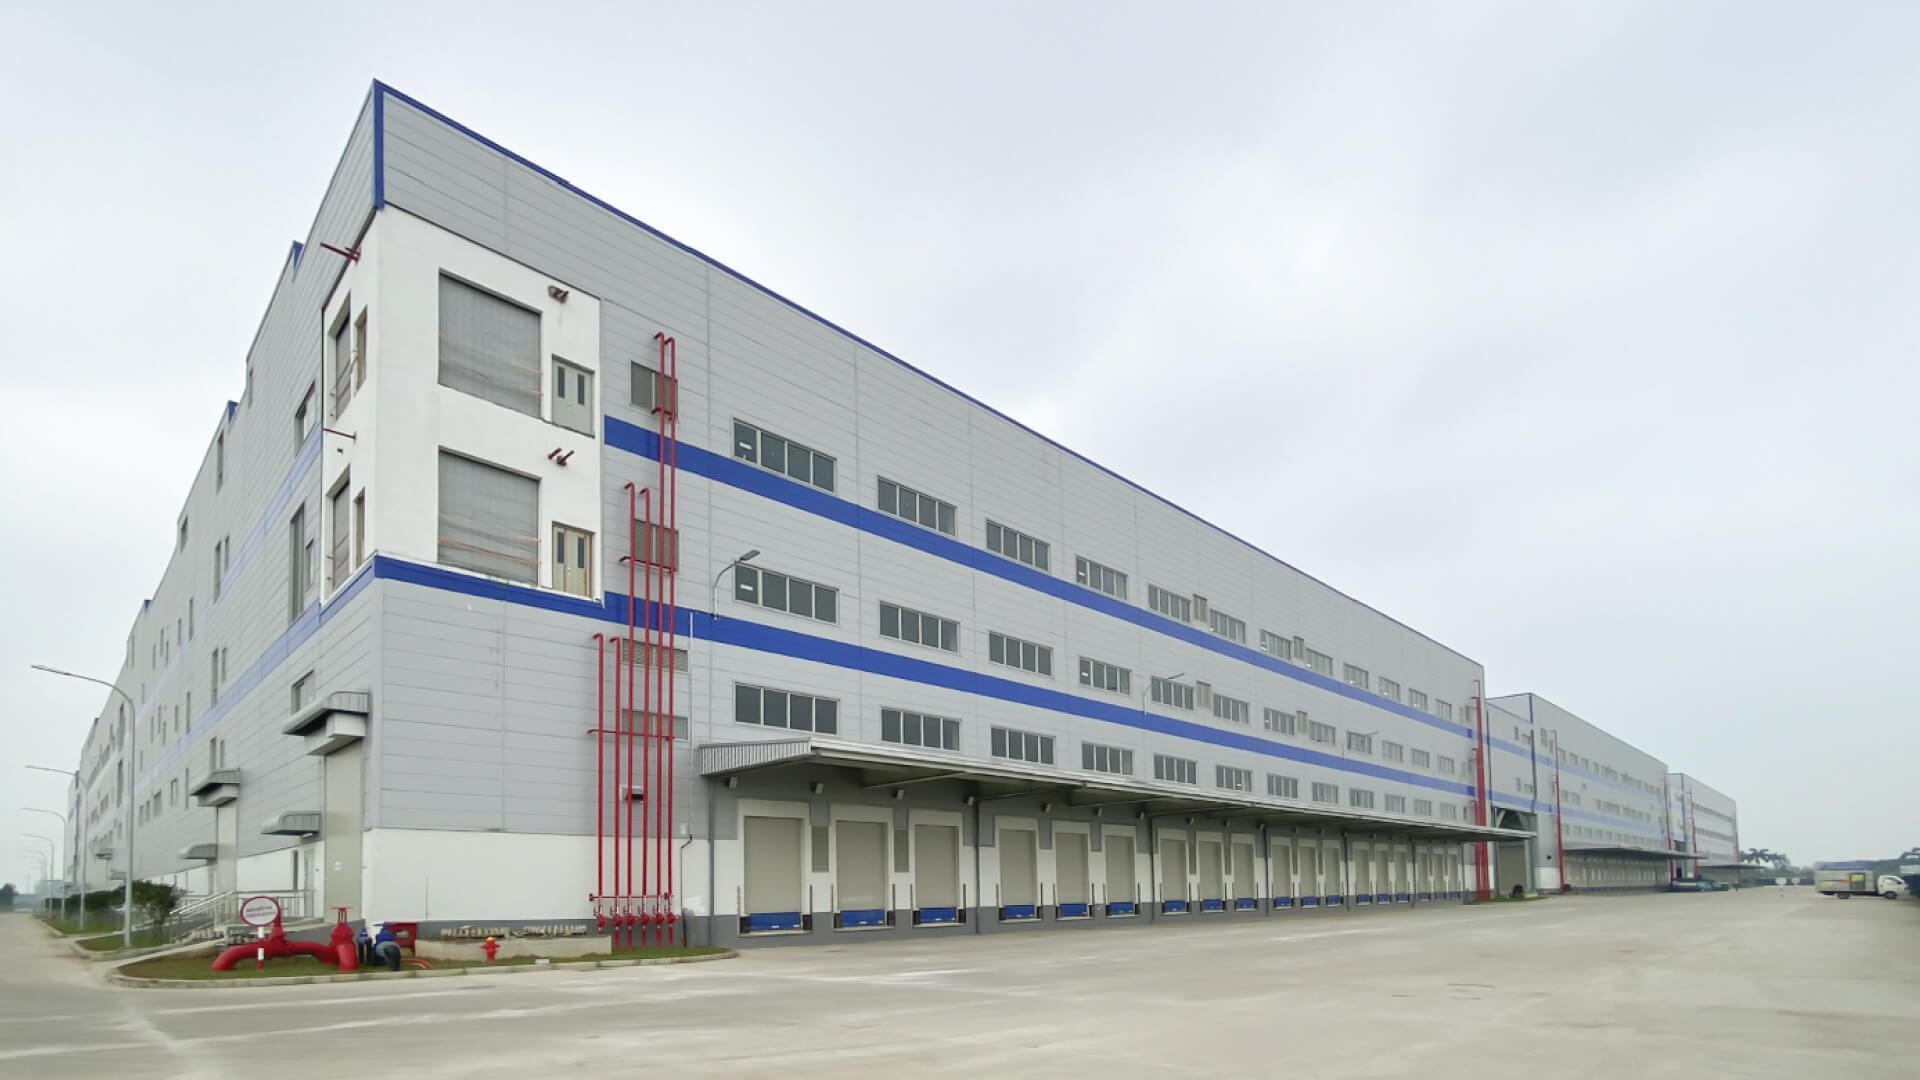
Foxconn (Fii-Vietnam) opera un campus de fabricación a gran escala que da soporte a líneas de producción de alta densidad, operaciones logísticas y oficinas administrativas. A medida que el campus se ampliaba para incluir una instalación de fabricación de 81.000 m² (B13) y un complejo multiusos (B12), la infraestructura de red existente tenía dificultades para escalar.

La implementación de red existente, basada en una combinación de marcas heredadas de varios fabricantes, sufría complejidad operativa, costes recurrentes de licencias y una flexibilidad limitada durante la expansión. En sitios críticos con líneas de producción en funcionamiento, así como con operaciones de seguridad y flujos de trabajo de oficina activos 24×7, el tiempo de inactividad no era una opción.

Por ello, Foxconn necesitaba un diseño de campus estandarizado, de alta disponibilidad y preparado para el futuro, capaz de escalar sin esfuerzo, simplificar las operaciones y servir como modelo para futuras instalaciones, todo ello reduciendo costes.
Requisitos de negocio

Alta disponibilidad en todo el campus: Eliminar los puntos únicos de fallo en el enrutamiento, la conmutación, los enlaces ascendentes y la alimentación.

Simplicidad operativa a escala: Centralizar la gestión de la red y la videovigilancia con políticas y visibilidad coherentes.

Estandarización y replicación: Establecer un modelo repetible con arquitectura HA que pudiera implementarse edificio por edificio y sitio por sitio, a escala, de forma fiable y “preparado para el futuro”.

Por qué UniFi Enterprise

Se seleccionó UniFi Enterprise para sustituir el entorno heredado de varios fabricantes por los siguientes motivos:

Plataforma empresarial sin licencias: Sin licencias por dispositivo ni por función, lo que elimina los costes operativos a largo plazo, con costes de hardware que representan una fracción del precio de las marcas competidoras.

Diseño de alta disponibilidad por capas: Gateways en Shadow Mode, agregación MC-LAG y conmutación con doble conexión desde el núcleo hasta las capas de distribución y acceso.

Plano de gestión unificado: La red y la videovigilancia se gestionan a través de UniFi Site Manager, lo que simplifica los requisitos de NOC para los equipos de administración.

Margen de rendimiento para el crecimiento: Backbone de conmutación de 25G y PoE en toda la capa de acceso para respaldar la futura expansión.

Aspectos destacados de la implementación

Núcleo: enrutamiento redundante sin licencias ni complejidad

El núcleo del campus se basa en dos Enterprise Fortress Gateways de UniFi Enterprise que funcionan en Shadow Mode (activo/pasivo) con alimentación eléctrica independiente y PSUs de sustitución en caliente.

Por qué fue importante

  • Se eliminaron los puntos únicos de fallo en la capa de enrutamiento
  • Permitió realizar el mantenimiento sin tiempo de inactividad de la producción
  • Se sustituyeron las plataformas de firewall empresariales con licencia por una alternativa sin licencias

Capacidades clave

  • Conmutación por error en menos de un segundo sin reautenticación de clientes
  • Conectividad Multi-WAN
  • IPS habilitado hasta 12,5 Gbps

Agregación: MC-LAG para redundancia a nivel de núcleo y balanceo de carga

La capa de distribución se estandarizó con pares de switches ECS-Aggregation mediante MC-LAG, en sustitución de los costosos switches de nivel empresarial de las marcas heredadas.

Por qué fue importante

  • Se logró redundancia a nivel de chasis y de enlace sin apilamiento propietario ni licencias adicionales.
  • Se aumentó la capacidad del backbone y se redujo el coste total de propiedad.

Capacidades clave

  • Enlaces ascendentes de 25G a los switches de acceso
  • LACP entre chasis para una conmutación por error determinista y balanceo de carga
  • Sin costes recurrentes de licencias

Capa de acceso: PoE estandarizado con doble conexión a escala

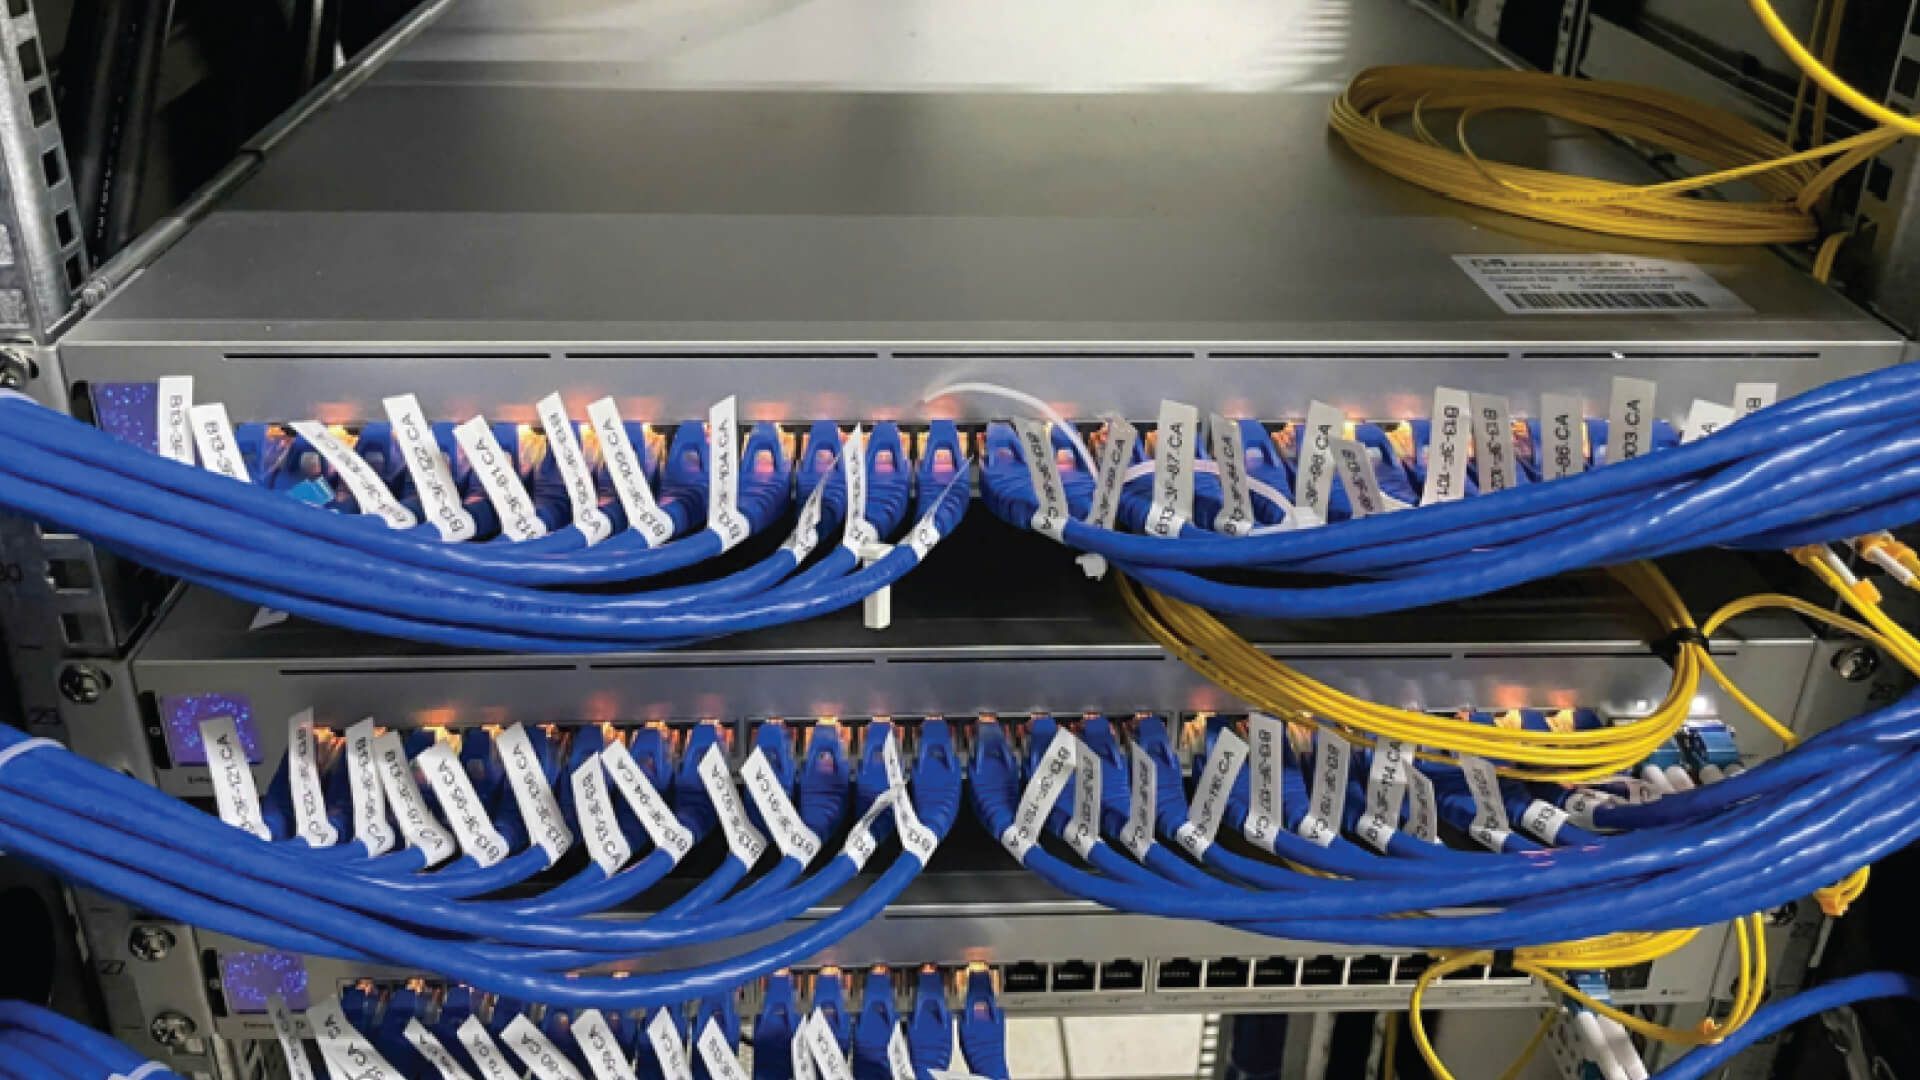
La conmutación de acceso se estandarizó con ECS-48-PoE y ECS-24-PoE, en sustitución de los switches de acceso heredados de 24 y 48 puertos en los entornos de producción de fábrica y de oficinas.

Alcance de la implementación

  • Edificio B13 (Producción): 56 switches que dan soporte a más de 900 dispositivos
  • Edificio B12 (Oficinas): 25 switches que dan soporte a usuarios de oficina y VoIP

Por qué fue importante

  • Puertos de acceso 10 GbE RJ45 completos con enlaces ascendentes de 25G
  • Conexiones dobles a la agregación para un reenvío continuo
  • Los perfiles de VLAN y ACL basados en plantillas permitieron despliegues rápidos y repetibles

Wi-Fi: movilidad de alta densidad e inalámbrico preparado para el futuro

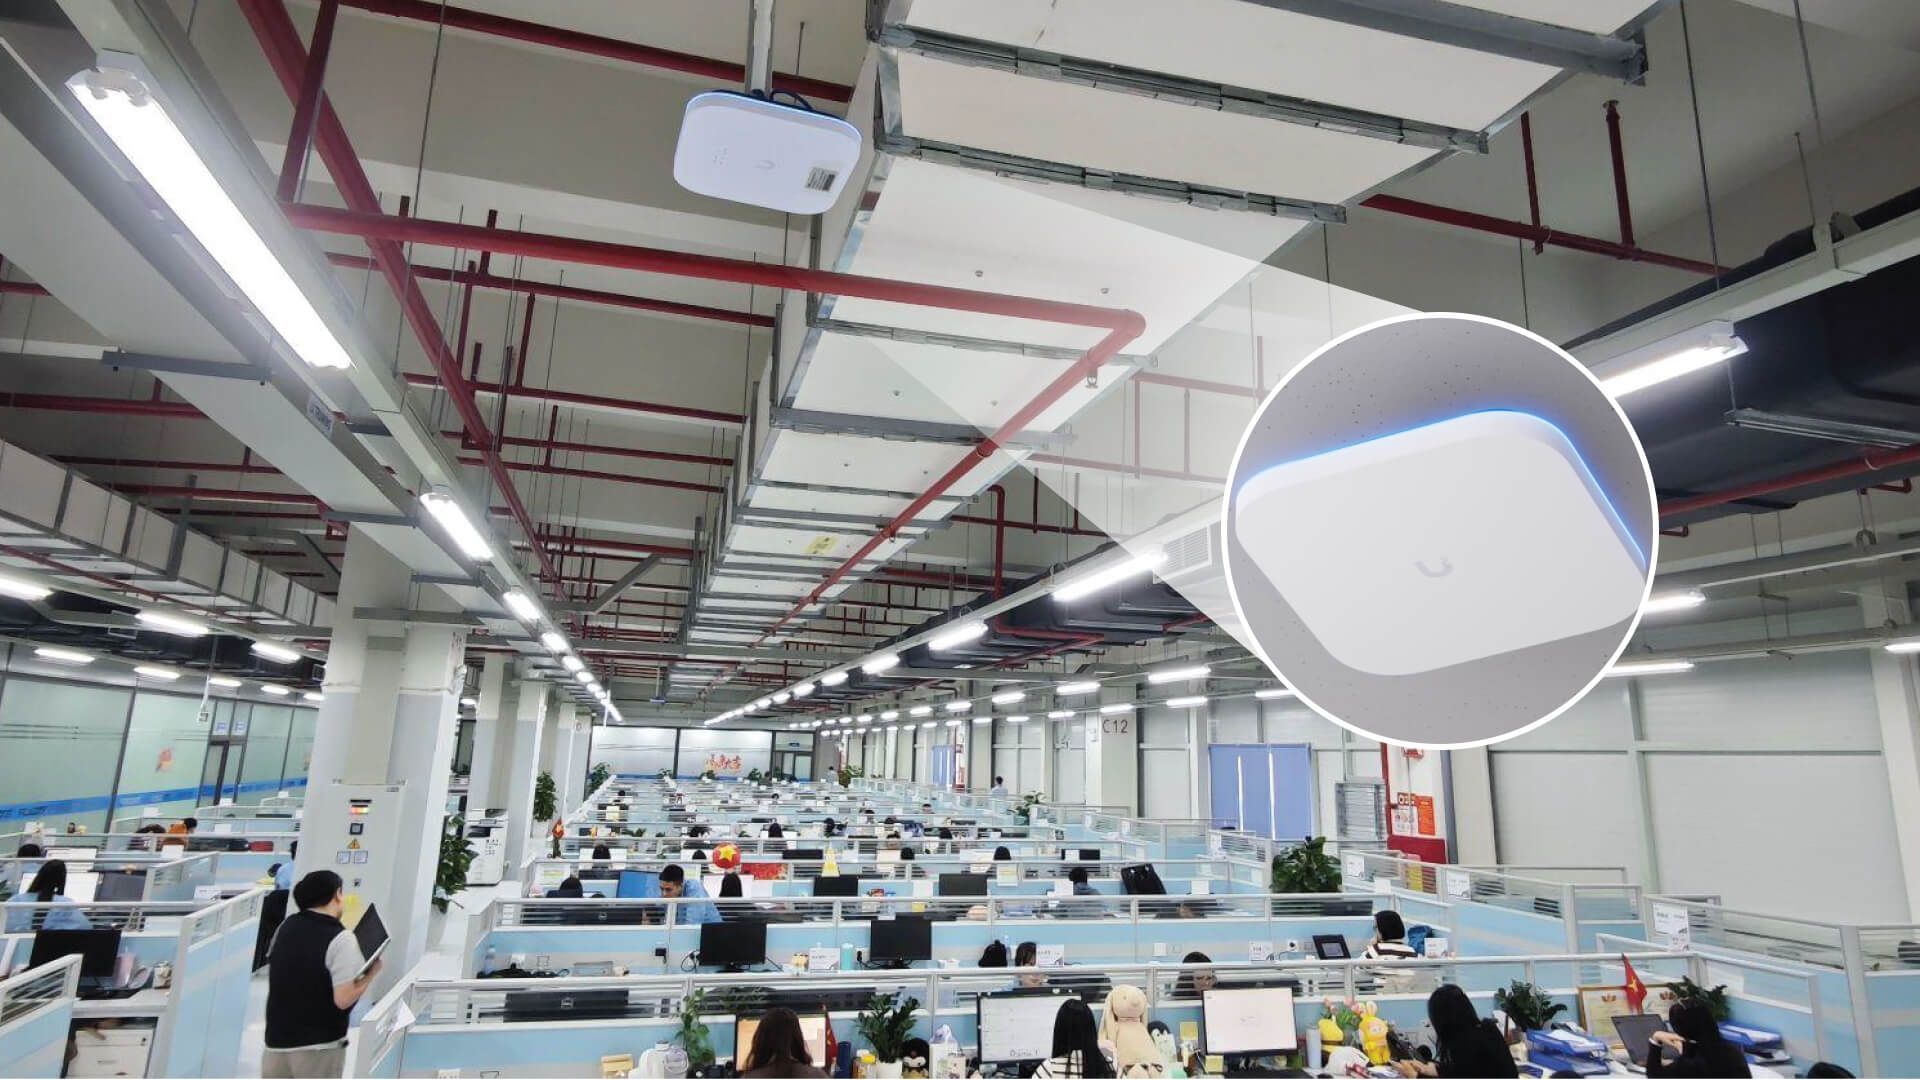
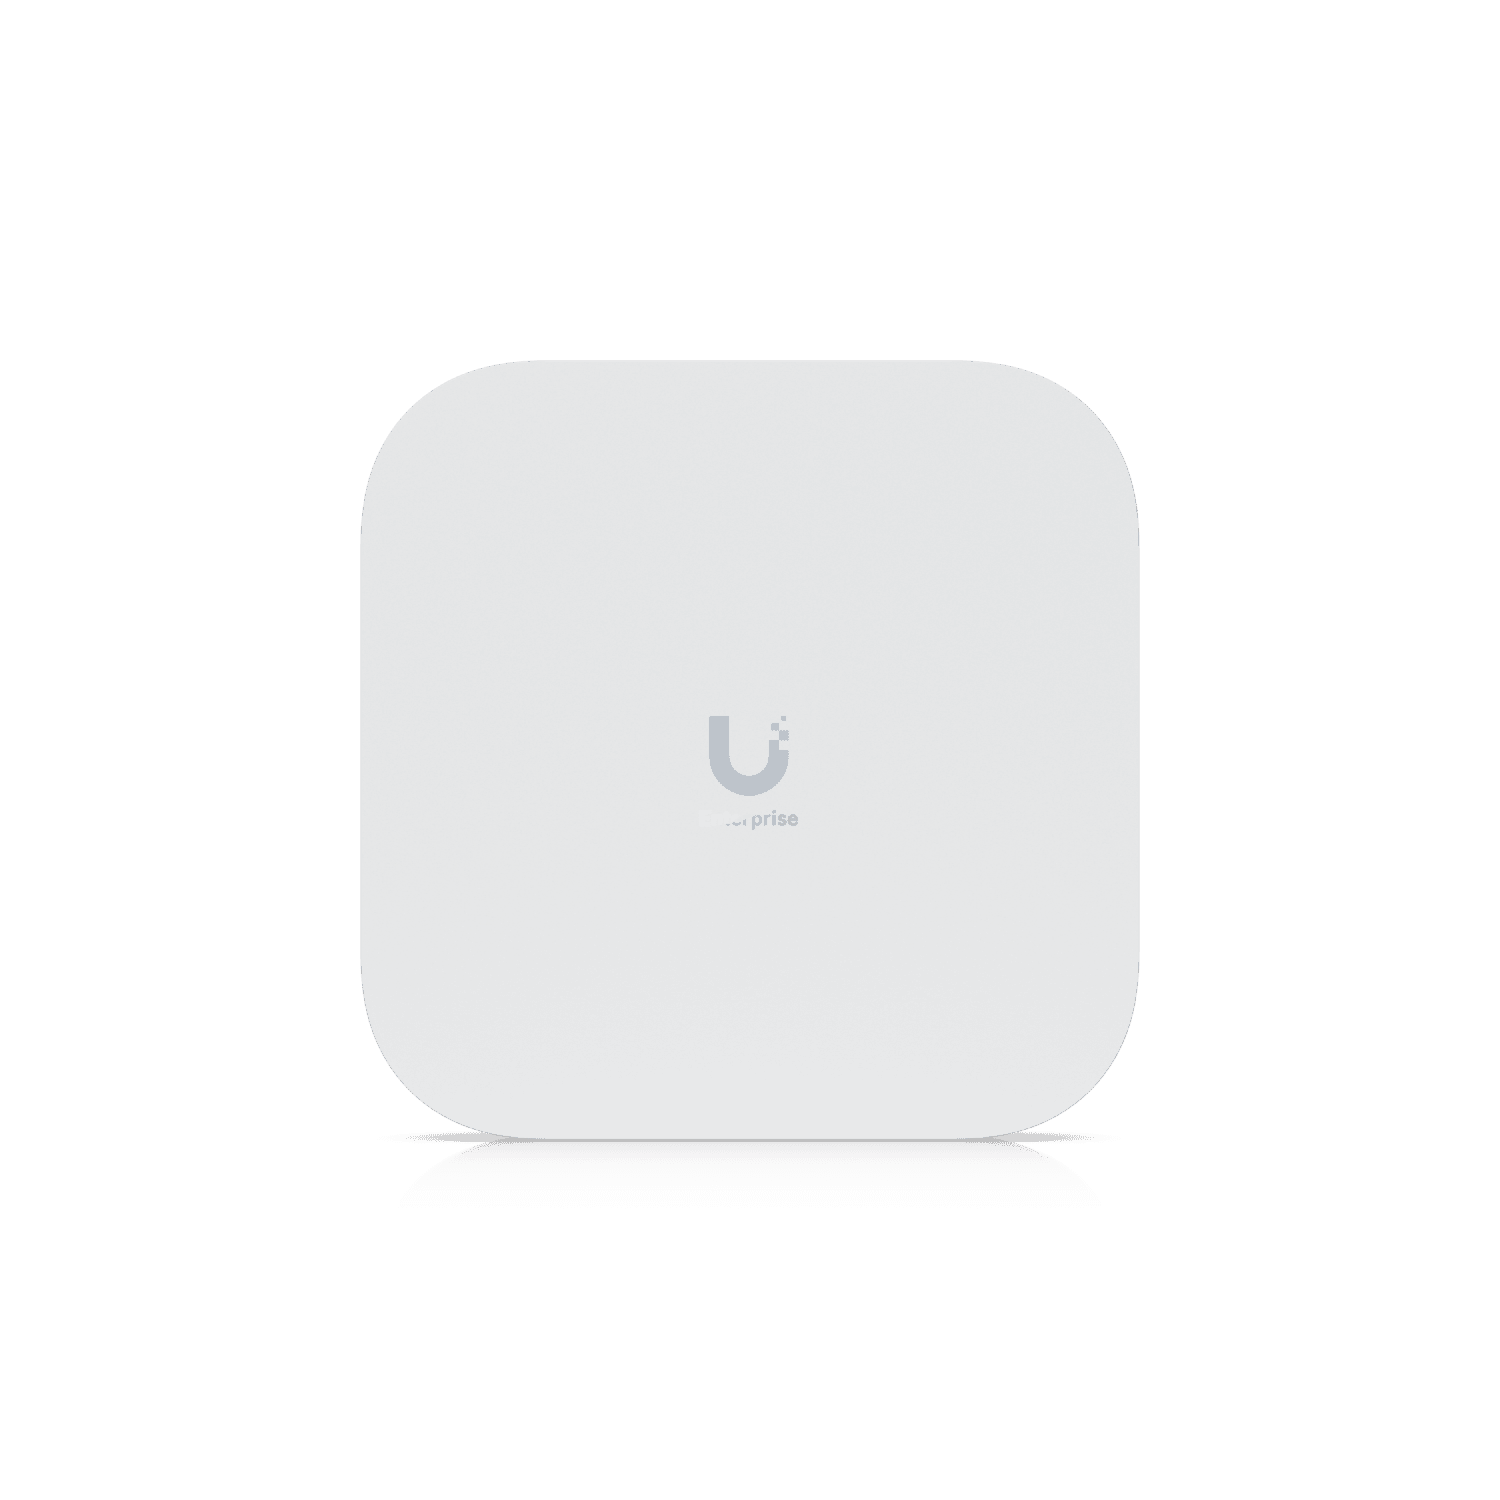
Se implementaron puntos de acceso UniFi E7 Wi-Fi 7 en la totalidad del sitio (oficinas, pasillos de acceso y zonas de almacén que requieren itinerancia fluida), eliminando las zonas sin cobertura para lograr una cobertura total.

Por qué fue importante

  • Movilidad fiable para la colaboración en proyectos y los flujos de trabajo con dispositivos portátiles y escáneres
  • Actualización a Wi-Fi 7 respecto a los puntos de acceso inalámbricos empresariales heredados, preparando el campus para el futuro y evitando licencias inalámbricas recurrentes
  • Ajuste centralizado, analíticas informativas y herramientas de IA para la optimización inalámbrica gracias a UniFi Network

Videovigilancia: seguridad unificada con UniFi Protect

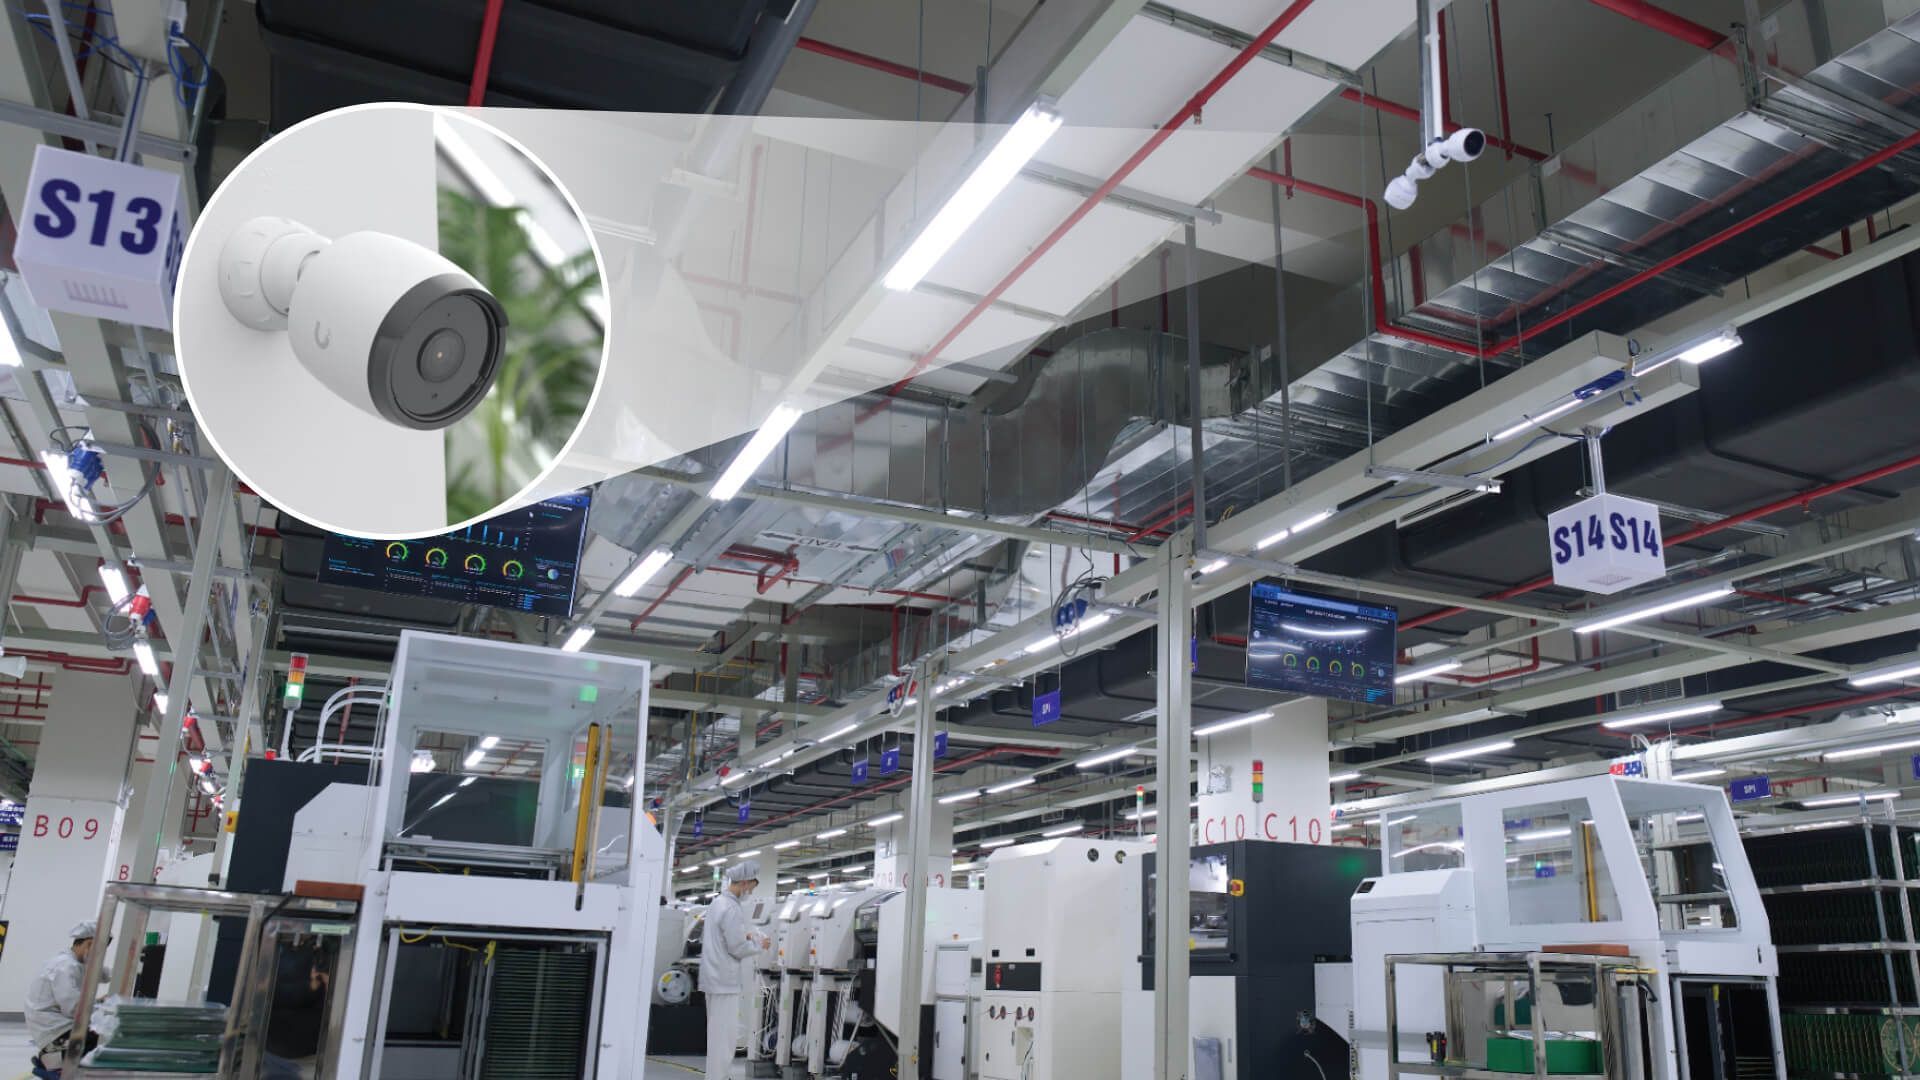
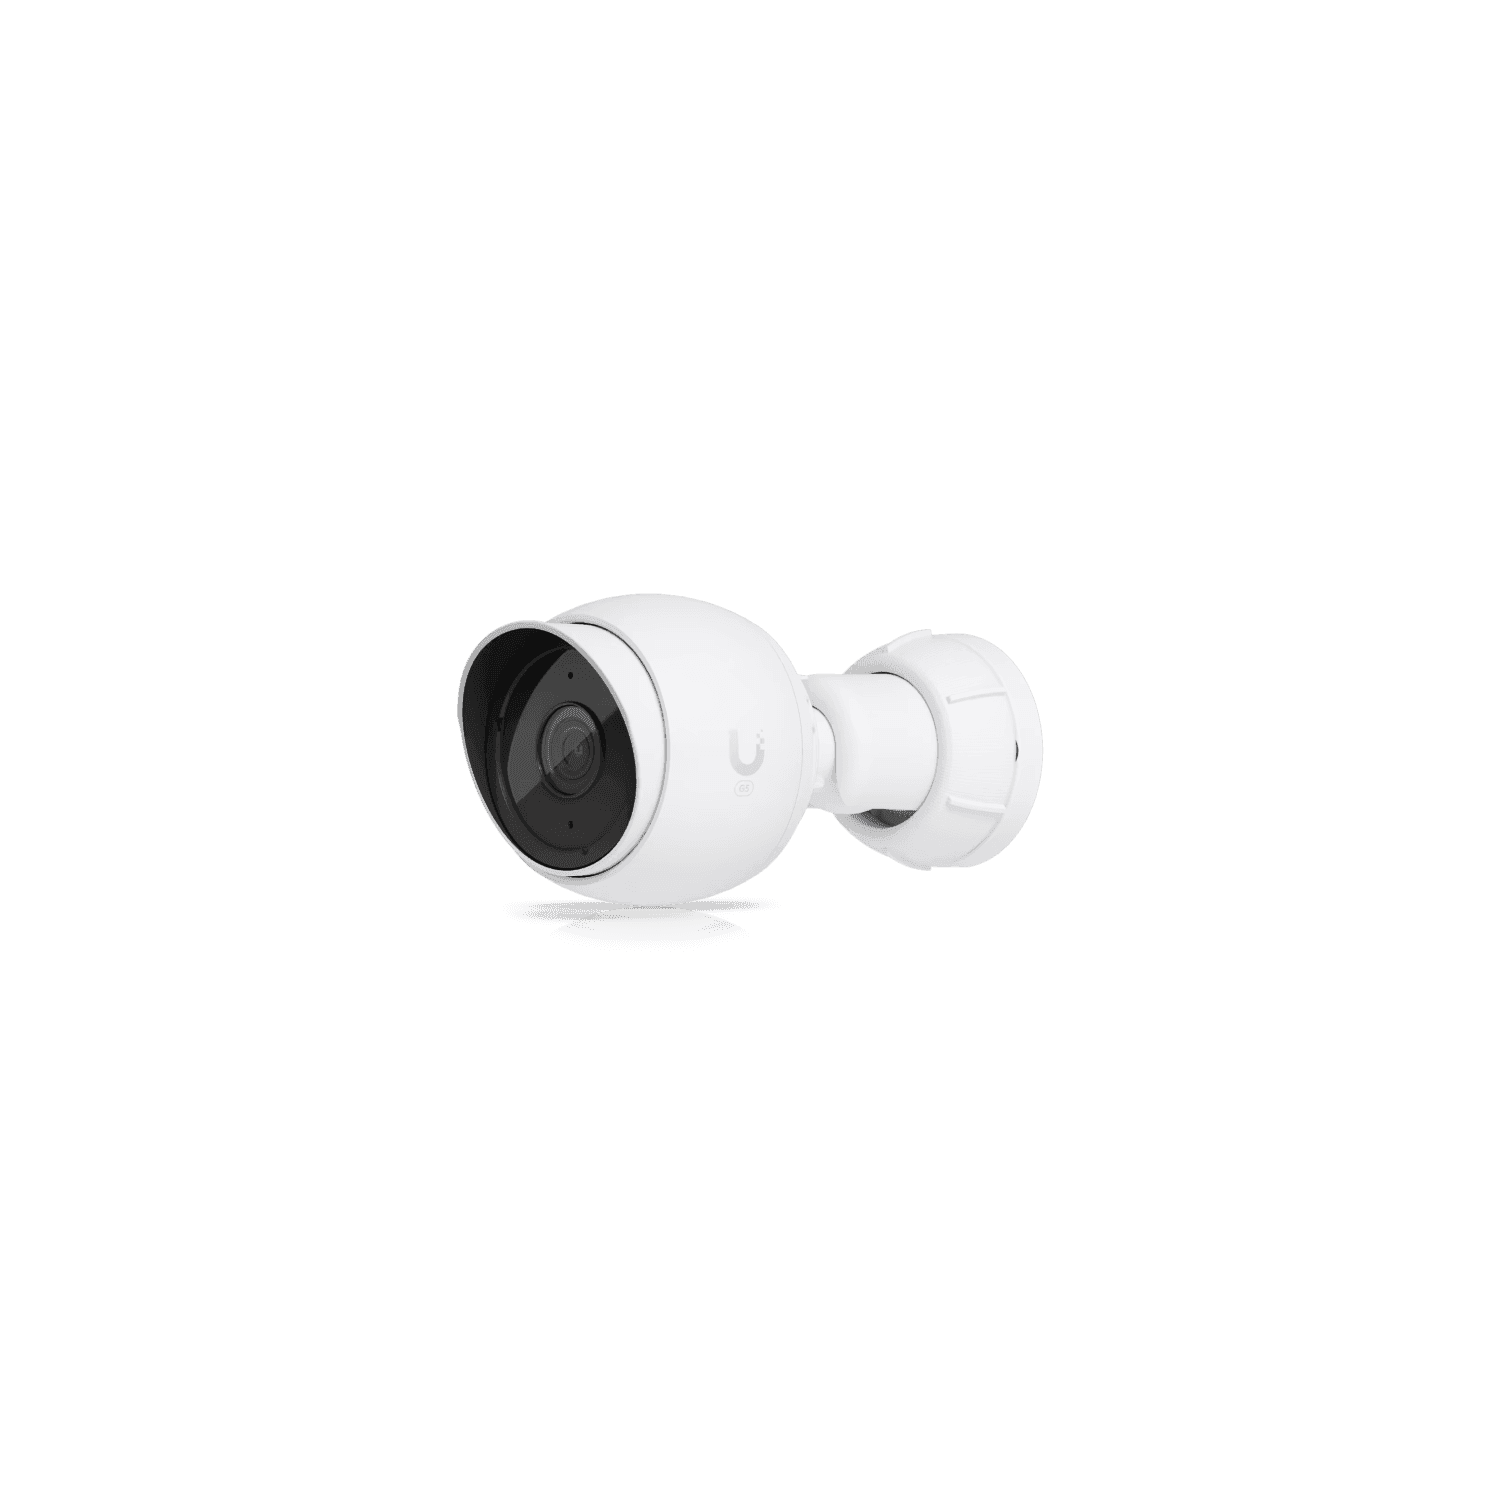
Gracias a UniFi Protect, la seguridad física se gestiona ahora sin fisuras desde una única plataforma, en sustitución de sistemas de videovigilancia y licencias fragmentados.

Alcance de la implementación

Por qué fue importante

  • Videovigilancia centralizada, potentes alertas con IA y recuperación de vídeo ultrarrápida desde UniFi Site Manager
  • Retención de gran capacidad que ofrece más de 70 días de almacenamiento de vídeo.
  • Paneles operativos y monitorización mediante visores de UniFi Protect como UFP Viewport

Retos de la implementación

Migración a escala

  • Mantener la disponibilidad mientras se sustituye la infraestructura de red heredada
  • Mitigación: Diseño de agregación en paralelo con MC-LAG y despliegue por fases edificio por edificio

Complejidad de la configuración

  • Múltiples roles, VLAN y restricciones de producción
  • Mitigación: Plantillas estandarizadas de switches y políticas aplicadas de forma coherente

Rendimiento de la Fabric mixta

  • Latencia durante la coexistencia con equipos heredados
  • Mitigación: Se migró primero el tráfico de cámaras de gran ancho de banda a los enlaces de 25G de UniFi

Resultados

  • Alta disponibilidad validada: Las capas de núcleo, agregación y acceso toleran fallos de enlaces, switches y alimentación sin interrupción del servicio
  • Margen de rendimiento preparado para el futuro: El backbone mejorado de 25G sustituyó a los limitados enlaces de red heredados de 1G para responder a los crecientes requisitos de ancho de banda y a los picos de uso
  • Reducción de costes lograda: Se eliminaron las tarifas recurrentes de licencias a la vez que se aumentaba la capacidad
  • Simplicidad operativa conseguida: La red y la seguridad se gestionan mediante una única plataforma UniFi
Con Shadow Mode en el núcleo y MC-LAG en la agregación, ahora disponemos de un modelo estandarizado que podemos replicar con confianza en futuros edificios.

Responsable del programa de ingeniería, Red de campus | Foxconn Fii-Vietnam

Perspectivas de futuro

  • Estandarización y replicación de la arquitectura de UniFi Enterprise en futuros campus
  • Ampliación de UniFi Protect, incluidos endpoints de monitorización como UFP Viewport
  • Implementación de UniFi Access con Door Hubs & Readers para un control de acceso unificado
  • Incorporación de UniFi Connect para gestionar el contenido de la cartelería digital

Comience su experiencia con UniFi

Design Center

Simule un sistema UniFi completo con nuestra potente herramienta de visualización y planificación.

Expertos

Solicite una reunión con arquitectos de soluciones UniFi expertos.